
同态科技AI大模型安全服务商,以密态计算筑牢全生命周期数据防线
一、大模型数据使用的五大痛点:为什么传统脱敏正在失效?
随着大模型、Agent、具身智能快速渗透企业业务系统,LLM数据隐私保护已成为企业AI战略的核心挑战。模型参数、训练数据、推理输入与业务指令持续暴露在明文环境中,传统数据脱敏方法在大模型合规场景下面临系统性失效风险,安全行业将这一现象称为AI“裸资产”风险。
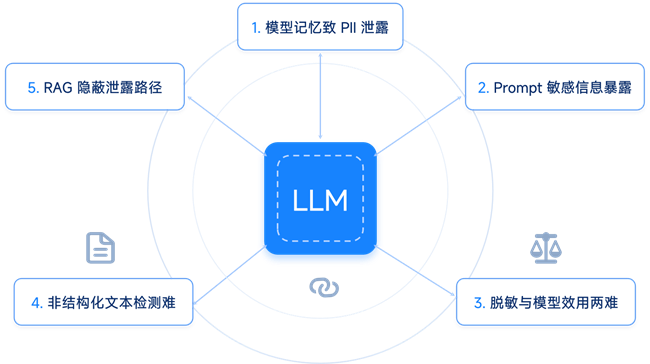
同态科技在大量项目实践中总结出企业级大模型数据使用的五大核心痛点:
1.模型记忆训练数据中的PII泄露:LLM可能“记住”并无意输出训练语料中的个人信息,如姓名、电话、地址等,存在数据泄露风险。
2.用户Prompt中的敏感信息暴露:用户输入的提示词可能包含PII或商业机密,若被记录到日志或用于模型改进,将造成二次泄露。
3.脱敏与模型效用的两难:过度脱敏会破坏语义连贯性,导致模型理解能力下降;脱敏不足则隐私风险高,企业难以把握平衡。
4.非结构化文本PII检测难:LLM训练数据以非结构化文本为主,准标识符不明确,传统表格数据的k-匿名等方法难以直接应用。
5.RAG场景的隐蔽泄露路径:检索增强生成系统中,多段文档拼接可能产生新的敏感信息组合,单次脱敏不足,需多层过滤。
核心挑战:大模型安全需要结合识别、变换、访问控制与审计的系统化方案,而非单一技术手段。在模型外围堆叠防火墙、WAF等传统安全思路正在失效。
二、同态科技提供大模型全生命周期安全支撑
同态科技是国内前沿的密态计算与AI大模型安全服务商,由权威密码专家带队,核心团队深耕密码与数据安全领域多年,已申请专利59项、参研国际国家标准18项。公司以自主可控的密态计算为核心,提出了基于“密态计算+智能脱敏”双轮驱动的覆盖LLM全生命周期安全方案。
同态科技的AI大模型安全解决方案,覆盖数据入口识别、语料变换、权限管控、推理过滤到审计监控的五层纵深防御,同时延伸至训练数据保护、推理隐私保护、模型知识产权保护三大核心环节,并进一步覆盖Agent智能体安全、具身智能软硬一体化安全与AI跨境合规,不仅构建了“数据可用不可见”的嵌入式安全机制,而且全面兼容昇腾、海光等国产算力,为企业提供端到端的LLM数据隐私保护与合规落地方案。
三、覆盖LLM全生命周期的三大安全场景
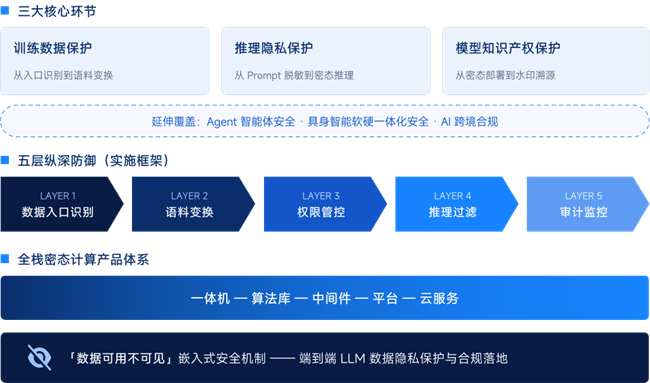
同态科技的AI大模型安全解决方案并非单点技术,而是“密态计算+智能脱敏”双轮驱动的体系化能力。以下按三大核心场景展开:
(一)训练数据保护:从入口识别到语料变换
企业数据提供方的训练数据在进入模型计算环境前即完成加密处理,通过策略引擎按分级加密规则执行,在保障参照完整性的同时,确保训练语料“可用不可见”。针对RAG场景的隐蔽泄露风险,进一步实施双阶段脱敏与索引级租户隔离,确保向量库入库前已完成去标识化,不同权限用户仅能看到对应级别的数据内容。
服务器端整个流转、计算、存储过程全是密文或已脱敏内容,保护企业用于微调或训练的整个数据资产以防批量泄露。
(二)推理隐私保护:从Prompt脱敏到密态推理
当用户在医疗问诊、金融咨询等场景下调用在线大模型时,用户Prompt中可能包含PII或商业机密,甚至LLM可能通过多次输入的非敏感信息,关联出关于个人或企业的准确敏感画像。
对此,同态科技采用“双层防护”策略:
第一层针对高敏感信息进行密态计算处理,保障核心隐私安全;
第二层构建提示输出审查机制,防止模型通过多次非敏感输入关联出敏感画像。
同态科技利用同态加密在用户和服务方之间建立隐私边界——用户得到答案,服务方完成计算,但中间过程均互不可见且受管控,让企业更放心地在云端模型中使用私有知识。
(三)模型知识产权保护:从密态部署到水印溯源
确保模型在密态且受控环境中完成训练与部署,结合管控策略,有效防止被模型蒸馏或未授权复制。
不仅为模型权重可实现密态部署、密态推理、完整性校验、输出水印管控等全链路保护,而且为出海企业的模型知识产权的追溯和版权举证提供可验证的证据链。
四、全栈产品体系
同态科技构建了完整产品栈,为AI大模型安全与数据流通提供端到端支撑:
硬件层:隐私计算一体机 + 场景一体机
· 隐私计算一体机:自主研发高性能隐私计算一体机,实现高性能、低延迟的密态处理,可配卡为大模型密态推理提供算力底座。
· 场景一体机:围绕农业、遥感、交通等行业场景定制打造,集成硬件、软件、云服务,满足个性化数据安全与流通需求,实现快速部署。
组件层:同态加密算法库 + 策略引擎
· 自主可控的国产同态加密基础算法库,基于同态构型加密核心算法,性能远超国际主流方案;全面兼容国密标准,构建全国产化自主可控技术体系。
· 策略引擎与分级加密组件:按分级规则执行加密处理,实现训练语料“可用不可见”。
平台层:可信数据空间
· 可信数据空间:数据要素可信流通架构,实现数据确权、安全流通、全程监管的全流程管控,是大模型安全运行的基础设施。
云服务层:云上同态加密服务平台
· 基于公有云/私有云构建,提供云端密态处理、联合计算等能力,支持按需调用与弹性扩展,企业无需自建基础设施即可享受密态计算的安全能力。
五、可信数据空间:AI健康发展的基础设施
然而,单点安全不等于体系安全。即便训练、推理、模型IP保护各自有了技术方案,企业需要的,是一套让保护机制贯穿AI始终的基础设施。
可信数据空间以密态计算、隐私计算、数据编织、区块链等技术为核心,构建起一个安全、可信、可控的数据流通环境,让更多高质量数据安全地进入AI的训练与推理流程。
同态科技构建“统一可信基座—多类型数据空间—上层AI场景应用”三层架构,推动高质量数据在民生服务、精准医疗、跨境贸易金融、智能交通等领域安全流通,让企业能将安全需求真正转化为可落地、可管理、可运营的常态化方案。
空间中,同态科技目前为三类AI场景提供运营服务:
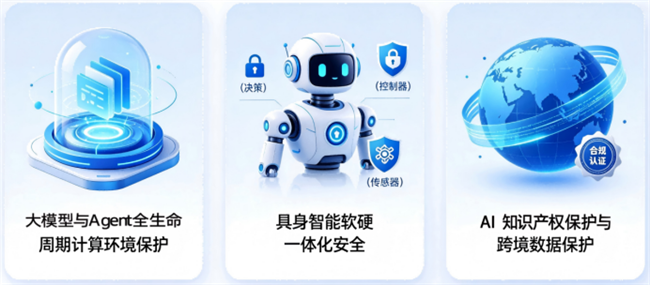
(1)大模型与Agent全生命周期密态化安全:帮助金融、医疗、海关等行业客户完成数据确权与合规接入,并支持主流模型的私有数据训练、模型微调、推理部署等关键环节,向客户开放可信调用的密态服务API接口。实现加密记忆存储、多Agent协同管控、边界权限管控等功能。
(2)具身智能软硬一体化安全:与机器人本体厂商、集成商合作,为工业产线机器人、服务机器人提供从数采安全、动控安全、推理安全三个层面构建防护体系。通过自主可控的密码技术、数据全生命周期保护,形成可复制的具身智能安全闭环,推动具身智能场景的安全规模化部署。
(3)AI知识产权保护与跨境数据保护:协助出海企业构建从训练到推理的全链路合规架构,解决私有数据参与训练和模型知识产权保护的核心矛盾,为模型知识产权的追溯和版权举证提供可验证的证据链。
通过上述能力,同态科技持续推进可信数据空间建设与运营,将单点安全方案升级为体系化的数据安全基础设施,为AI健康发展提供长期支撑。
结 语
从训练语料的入口识别到推理输出的审计监控,从密态计算引擎到可信数据空间,同态科技是国内少有的、同时具备“分层安全体系+密态计算核心技术+完整产品栈”的大模型安全服务商,也是大模型数据安全赛道中为数不多的能够提供“可用不可见”原生安全能力的厂商。
目前,同态科技已经在与部分具身智能、金融和医疗行业的客户探讨、验证大模型安全方向的技术可行性。我们相信,未来的企业级AI应用,会建立在技术原生安全的硬约束之上——而密态计算,正是这条硬约束之下最确定的技术基石。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”