金宫川派队夺得2026金宫杯·川味川超春季联赛冠军
2026年9月12日下午,2026金宫杯·川味川超春季联赛冠军争夺战在国家南方足球竞训基地举行。经过小组赛、淘汰赛等阶段的激烈角逐,金宫川派队与黄老五食品队会师决赛,双方展开冠军争夺。
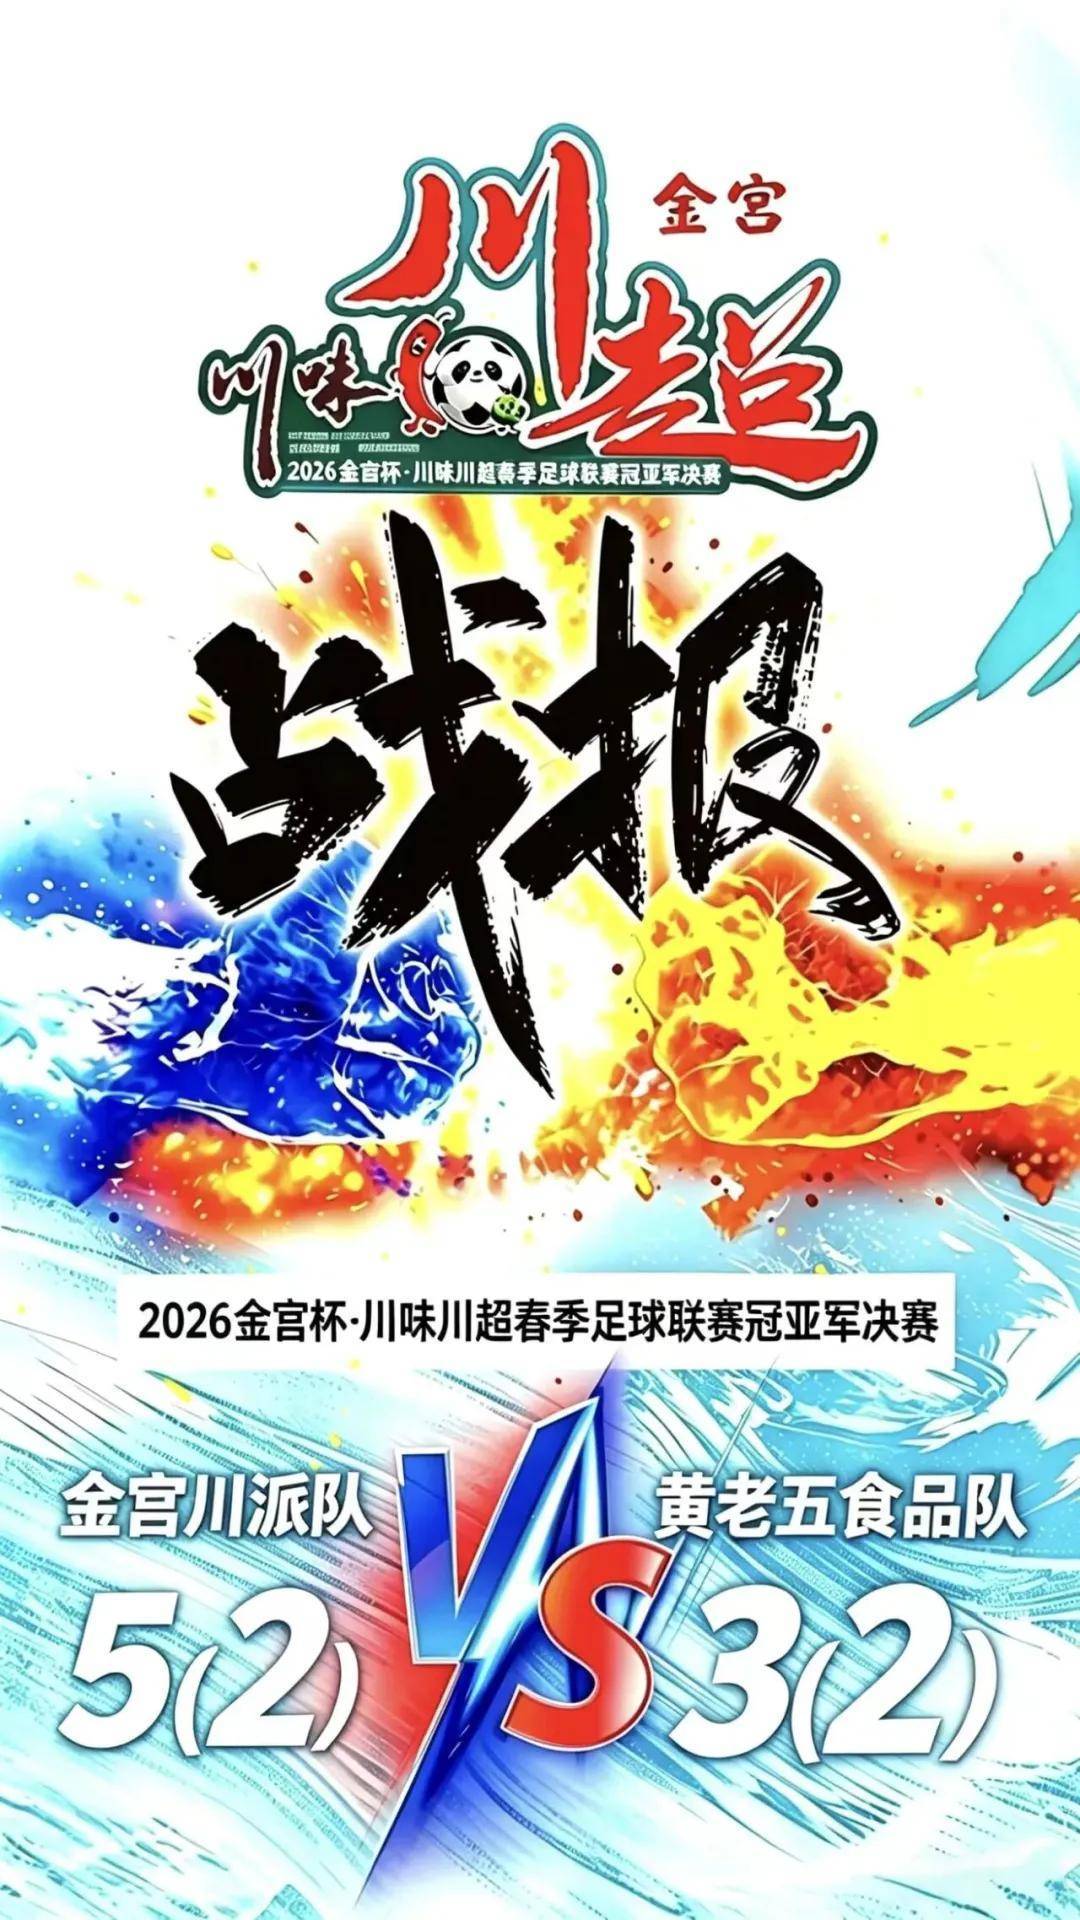
决赛现场,双方攻防节奏紧凑,比赛竞争激烈。金宫川派队率先取得进球,黄老五食品队随后连入两球实现反超。面对比分落后的局面,金宫川派队加强攻势,并在第66分钟将比分扳平。90分钟常规比赛结束,双方战成2:2平,比赛进入点球大战。
点球大战中,金宫川派队门将发挥出色,连续扑出两粒点球。最终,金宫川派队以点球4:2战胜黄老五食品队,夺得本届赛事冠军,实现连续两年夺冠。
从揭幕战到决赛 两队再度会师
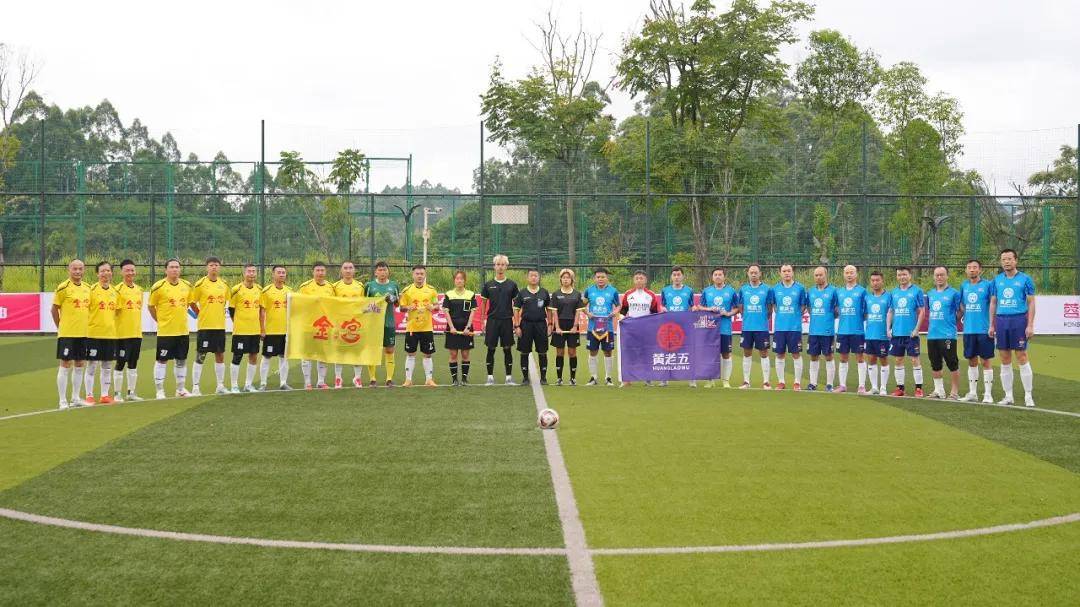
本场决赛也是两支球队本赛季又一次正面交锋。
据了解,金宫川派队与黄老五食品队此前曾在赛事开幕阶段交手。经过小组赛、淘汰赛等多轮比赛后,两队再次站上决赛赛场。从赛季初的首次碰面,到最终争夺冠军,两支球队一路过关斩将,为本届赛事增添了不少看点。
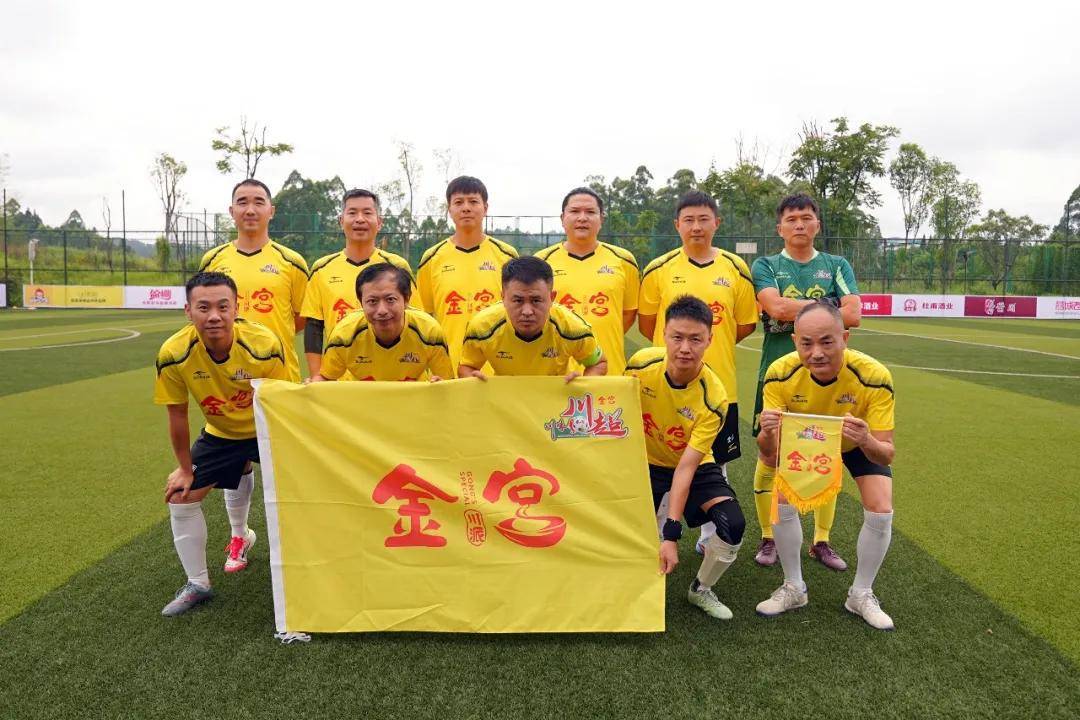
决赛中,双方比分数度发生变化。金宫川派队在先失优势的情况下及时调整状态,最终将比赛拖入点球大战,并凭借门将的关键扑救锁定胜局。
金宫全程冠名 助力川味企业交流
作为本届赛事的全程冠名方,金宫川派味业积极参与赛事筹办及相关支持工作,以足球赛事为纽带,为川味行业企业搭建交流互动的平台。
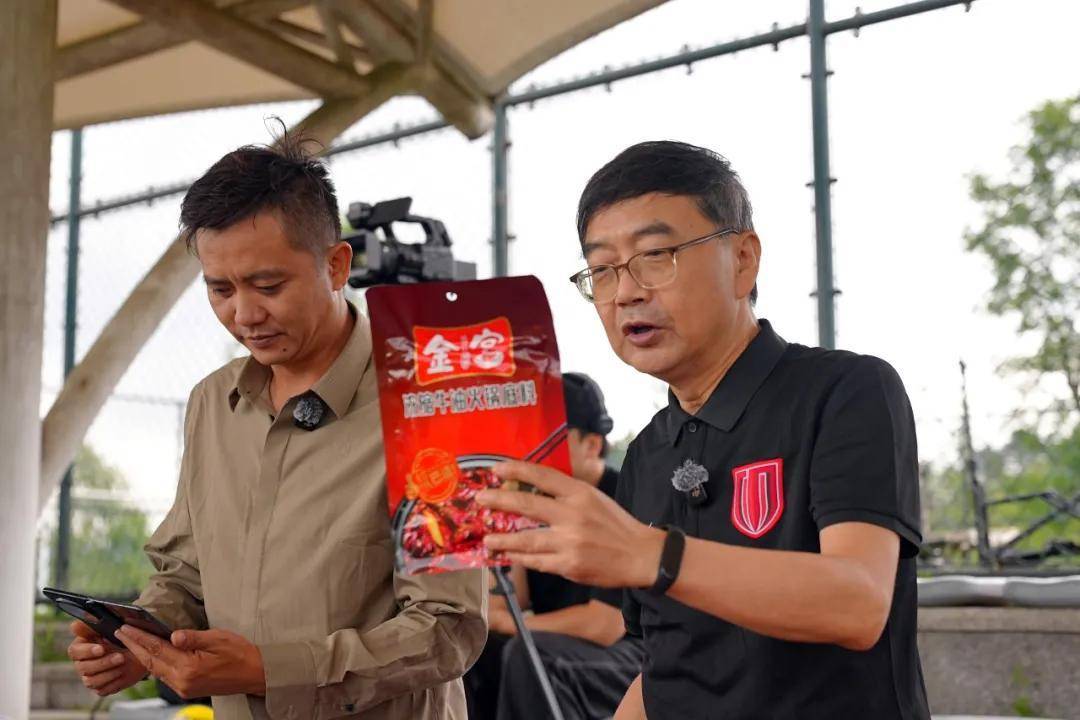
金宫集团宣传部门相关负责人向共工社GNN介绍,为支持参赛球队、鼓励运动员积极拼搏,金宫川派味业还为本届赛事提供了金宫浓缩牛油火锅底料等产品作为赛事奖品。
从赛事冠名到产品支持,金宫川派味业通过参与体育赛事,将品牌与川味文化、企业交流以及健康生活方式相结合,也让“金宫杯”成为川味企业共同参与、交流互动的一项体育活动。
绿茵赛场展现拼搏精神
90分钟的比赛中,双方球员通过奔跑、拼抢和团队配合展开较量。尤其是在比分落后的情况下,金宫川派队能够及时调整并扳平比分,最终通过点球大战赢得冠军,展现出较强的团队协作和比赛韧性。
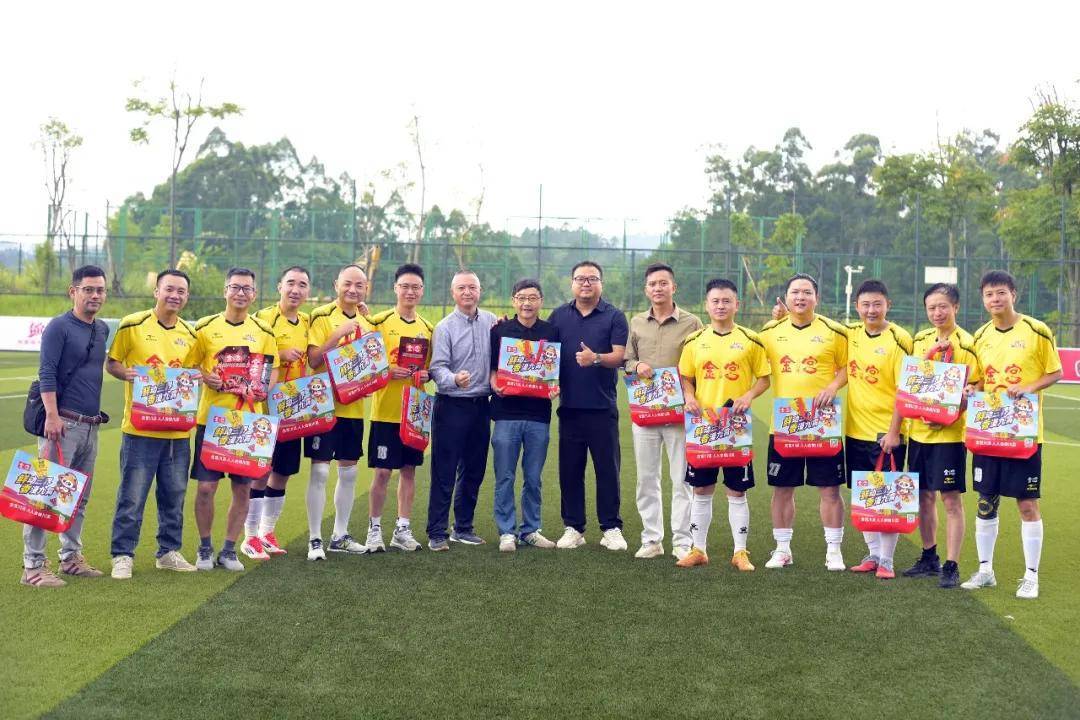
对于长期深耕川味调味品领域的企业而言,体育赛事所体现的团队协作、坚持拼搏和不断突破,也与企业持续研发产品、提升品质的发展理念形成呼应。
随着本届2026金宫杯·川味川超春季联赛落幕,金宫川派队再次捧起冠军奖杯。赛事不仅为参赛球队提供了竞技交流的平台,也进一步丰富了川味行业企业之间的互动形式。
未来,金宫川派味业将继续关注体育、生活与川味文化等领域,通过多元化方式参与行业交流,为川味文化传播和行业发展注入更多活力。(图文/范琦)
导语
9月14日至20日,2026年国家网络安全宣传周在全国范围内举行。本届网安周以“网络安全为人民,网络安全靠人民——智能时代 网安护航”为主题,聚焦人工智能快速发展背景下网络安全面临的新形势、新挑战,进一步推动人工智能安全治理与网络安全能力建设。
随着大模型、生成式AI以及AI Agent等技术快速进入企业生产环境,人工智能正在从辅助工具逐渐转变为企业业务系统的重要组成部分。与此同时,AI带来的安全问题也开始从模型本身延伸到数据、应用、身份权限、工具调用以及企业核心业务系统。尤其是在智能化加速发展的背景下,AI正在重新塑造企业的数字化边界,也带来了不同于传统网络安全的新型攻击面。
在这一背景下,企业如何在拥抱AI的同时建立与之匹配的安全体系,正在成为网络安全领域的重要议题。围绕企业AI安全的发展趋势、AI攻击面、AI Agent安全、AI Red Team以及企业如何构建AI安全体系等问题,我们采访了网络安全专家任芊霓,从一线网络攻防和企业安全实践的角度,探讨智能时代企业面临的新型安全挑战。
从传统网络攻防走向AI安全
任芊霓是一名长期活跃在网络安全一线的红队攻防专家,也是北京百纳优邦安全科技创始人、HackingGroup HG010C第一发起人。她拥有OSCP、OSWP、OSEP、GPEN、GXPN、CRTP、CRTE、CRTO、CARTP、CARTE等10项国际网络安全认证,技术实践覆盖渗透测试、漏洞研究、企业红队、云安全及高级攻防等方向。此前,她曾参与国际金融机构及大型咨询机构的网络安全相关工作,对企业级安全体系建设以及真实网络环境中的攻防实践具有较为丰富的经验。
近年来,随着人工智能技术快速发展,任芊霓进一步将研究与实践拓展至大模型安全、AI Red Team、AI Agent安全、AI驱动攻防以及具身智能安全等方向。在她看来,AI正在重新定义企业的数字化边界,而安全团队也需要重新认识这一变化。
记者:近年来企业AI应用发展非常快,从您的安全实践来看,目前企业在AI安全方面最容易忽视的问题是什么?
任芊霓:我认为目前企业对AI安全最大的误区,是把“模型安全”等同于“AI安全”。实际上,一个真正进入企业生产环境的AI系统远比一个大模型复杂,它通常会涉及模型、Prompt、RAG知识库、企业数据、Agent、API、第三方服务以及用户权限等多个组件。过去我们做传统网络安全,更多关注服务器、网络、Web应用、数据库等攻击面,而现在AI本身已经成为一个新的攻击面。尤其是当AI开始连接企业内部数据和业务系统以后,安全问题就不再只是“模型会不会输出不当内容”,而是要进一步考虑模型是否可能被攻击者操纵、数据是否会被泄露、Agent是否会执行超出预期的操作,以及攻击者能否通过AI进一步进入企业核心系统。我认为企业真正需要关注的是整个AI系统的安全边界,而不仅仅是模型本身。
记者:很多企业目前已经听说过Prompt Injection、Jailbreak等概念,但对于实际攻击可能造成什么影响并没有特别直观的认识。您能否结合实际场景谈一谈?
任芊霓:如果只是让一个聊天机器人回答了一句不应该回答的话,这个问题本身可能并没有那么严重,但如果这个模型背后连接了企业真实的数据和系统,风险就完全不同了。比如一家企业部署了一个AI Agent,让它能够读取邮件、访问知识库、查询数据库,同时还可以调用一些企业内部API。攻击者可能不需要直接攻击服务器,而是通过一封恶意邮件、一份经过特殊构造的PDF,甚至一条被植入恶意内容的网页,让AI在处理这些信息时受到影响。如果系统没有做好数据隔离、权限控制和工具调用限制,那么原本只是“数据”的内容,就可能进一步影响AI的行为,最终形成从恶意输入到Agent调用工具,再到敏感数据访问甚至业务操作的一条攻击链。所以从红队的角度来看,我们现在不会只测试“这个模型能不能被Jailbreak”,而是会进一步测试,如果模型真的被影响了,攻击者到底能够利用它做什么,这才是企业真正应该关注的问题。
记者:您特别提到了AI Agent,为什么Agent会成为未来企业AI安全关注的重点?
任芊霓:因为Agent实际上改变了AI的能力边界。传统的聊天机器人更多是用户输入问题,模型进行分析,然后返回一个答案,而Agent则可能进一步访问数据库、读取文件、调用API、浏览网页,甚至执行代码或者操作云资源。也就是说,AI正在从一个“信息生成工具”逐渐变成一个具有一定执行能力的数字主体。能力越强,潜在风险也越大。假设一个企业Agent拥有财务数据读取权限,同时又拥有邮件发送能力,那么一旦攻击者能够通过Prompt Injection或者上下文污染影响它,问题就可能从“AI回答错误”升级为“AI执行了错误的业务操作”。因此,我认为未来企业在部署Agent时,必须把身份、权限、工具调用和行为审计放到非常重要的位置。AI拥有的权限不应该因为它“足够智能”就不断扩大,恰恰相反,AI能力越强,越需要遵循最小权限原则。
记者:从攻击者的角度来看,企业AI未来会形成哪些新的攻击面?
任芊霓:我认为企业AI攻击面会越来越接近一个完整的数字供应链。从模型本身来看,可能涉及Prompt Injection、Jailbreak、模型窃取以及训练数据污染;从应用层来看,会涉及RAG、企业知识库、AI Copilot以及各种AI业务系统;再往后就是Agent、Plugin、API和各种Tool;同时还需要考虑企业使用的开源模型、第三方模型、Embedding模型、向量数据库以及AI开发框架。从安全测试的角度来说,我们不能只盯着一个模型,而应该把整个AI应用链路作为攻击面进行分析。未来企业可能会发现,一个看起来非常安全的大模型,如果外围的知识库、API或者Agent权限设计存在问题,最终依然可能形成严重的安全风险。
记者:对于已经开始大规模部署AI的企业来说,应该如何建立自己的AI安全体系?
任芊霓:我认为第一步其实不是买安全产品,而是先回答一个问题:企业到底有多少AI。现在很多大型企业内部实际上已经出现了大量AI应用,业务部门可能自行采购AI SaaS,研发团队可能使用开源模型,员工也可能通过各种平台调用大模型,但是安全部门并不一定能够完整掌握这些资产。因此,企业首先需要建立AI资产发现和管理能力,知道哪些模型、应用、Agent正在被使用,它们连接了哪些数据和系统,具有什么样的权限。在这个基础上,再进行AI威胁建模和安全测试,把模型、数据、应用、身份、API以及工具调用放到同一个安全框架里面考虑。对于重要的AI应用,还应该开展持续性的AI Red Team,而不是上线之前做一次测试就结束。因为AI系统和传统软件最大的区别之一,就是它的模型、Prompt、知识库和上下文都可能持续变化,所以AI安全最终一定会从一次性的安全评估走向持续验证和运行时监控。
记者:您认为AI Red Team与传统红队最大的区别在哪里?
任芊霓:传统红队更多是模拟攻击者突破企业网络、终端、身份或者应用系统,而AI Red Team需要进一步考虑模型和AI应用本身的行为。比如我们可能先从公开信息发现一个企业AI应用,然后分析它使用什么模型、什么框架、连接什么数据,再测试Prompt Injection、上下文污染、敏感信息泄露以及权限边界。如果发现Agent可以调用企业内部工具,还需要进一步测试Tool Abuse和权限控制。也就是说,AI Red Team真正有价值的地方并不是收集多少Jailbreak Prompt,而是模拟攻击者完整的攻击路径,最终回答一个问题:如果这个AI系统被攻击者成功影响,攻击者能够从这里走多远。只有把AI攻击和传统网络攻击结合起来,企业才能真正理解AI系统的实际风险。
记者:现在很多企业都在讨论“AI赋能安全”,例如利用AI分析日志、威胁情报和安全告警。您怎么看AI对网络安全行业本身带来的变化?
任芊霓:我认为AI会同时增强攻击者和防守者,这一点未来会越来越明显。攻击者可以利用AI提高信息收集、社会工程、代码分析和攻击自动化的效率,防守方同样可以利用AI进行威胁情报分析、日志关联、恶意代码分析、漏洞研究和威胁狩猎。未来网络安全竞争的一个重要变化,可能不再只是企业部署了多少安全设备,而是企业能不能把AI真正融入安全运营体系。但是这里有一个非常重要的问题,就是我们不能因为AI可以帮助我们做安全,就忽视AI本身的安全。如果企业把越来越多的安全数据、业务数据和执行权限交给AI,那么AI本身也必须成为安全体系的一部分。换句话说,我们未来不仅要保护网络、终端和应用,还需要开始保护AI以及AI所控制的数字行为。
记者:从您长期从事红队和网络攻防的经历来看,AI安全与传统网络安全之间未来会是什么关系?
任芊霓:我认为两者不会是相互独立的体系,而是会越来越深地融合。很多AI攻击最终还是要落到传统的信息系统上,比如身份、API、数据库、云环境和企业内部网络。因此,未来AI安全团队不能只懂模型,传统安全团队也不能完全不了解AI。攻击者可能利用AI作为突破口,但最终目标仍然可能是企业数据、业务系统和核心资产;反过来,企业也可以利用AI提升检测、响应和威胁狩猎能力。所以未来真正需要建立的是一个融合型的安全体系,把AI安全能力与传统网络安全、数据安全、身份安全和云安全结合起来。
记者:如果让您用一句话概括企业AI安全未来的发展方向,您会怎么说?
任芊霓:我认为企业AI安全未来会从“模型安全”逐渐走向“AI系统安全”,再进一步走向整个企业AI基础设施的安全。企业需要关注的已经不只是模型能不能被攻击,而是AI连接了什么数据、拥有怎样的身份和权限、可以调用哪些工具、能够执行什么操作,以及这些行为是否能够被持续监控和审计。AI的发展不应该因为安全问题而停下来,但企业也不能在没有安全边界的情况下快速扩张AI能力。真正成熟的企业AI安全,应该是在保证创新效率的同时,让AI的能力、数据和权限都处于可验证、可控制、可追踪的范围之内。对于企业来说,未来真正重要的问题可能不是“我们要不要使用AI”,而是“我们如何让AI安全地进入核心业务”。
随着AI Agent、企业大模型和智能化业务系统进一步发展,AI与传统网络安全之间的边界也正在变得越来越模糊。从模型安全、数据安全,到身份权限、供应链安全和运行时防护,企业AI安全正在成为覆盖技术、业务和治理的综合性安全问题。
在任芊霓看来,AI安全最终并不是为了限制AI,而是为了建立一套能够支撑AI规模化应用的安全基础设施。“AI能力越强,安全边界就越重要。”只有让模型、数据、权限和行为都处于可验证、可控制、可追踪的范围内,企业才能真正把AI从一个效率工具,逐步变成可以进入核心业务体系的生产力。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”